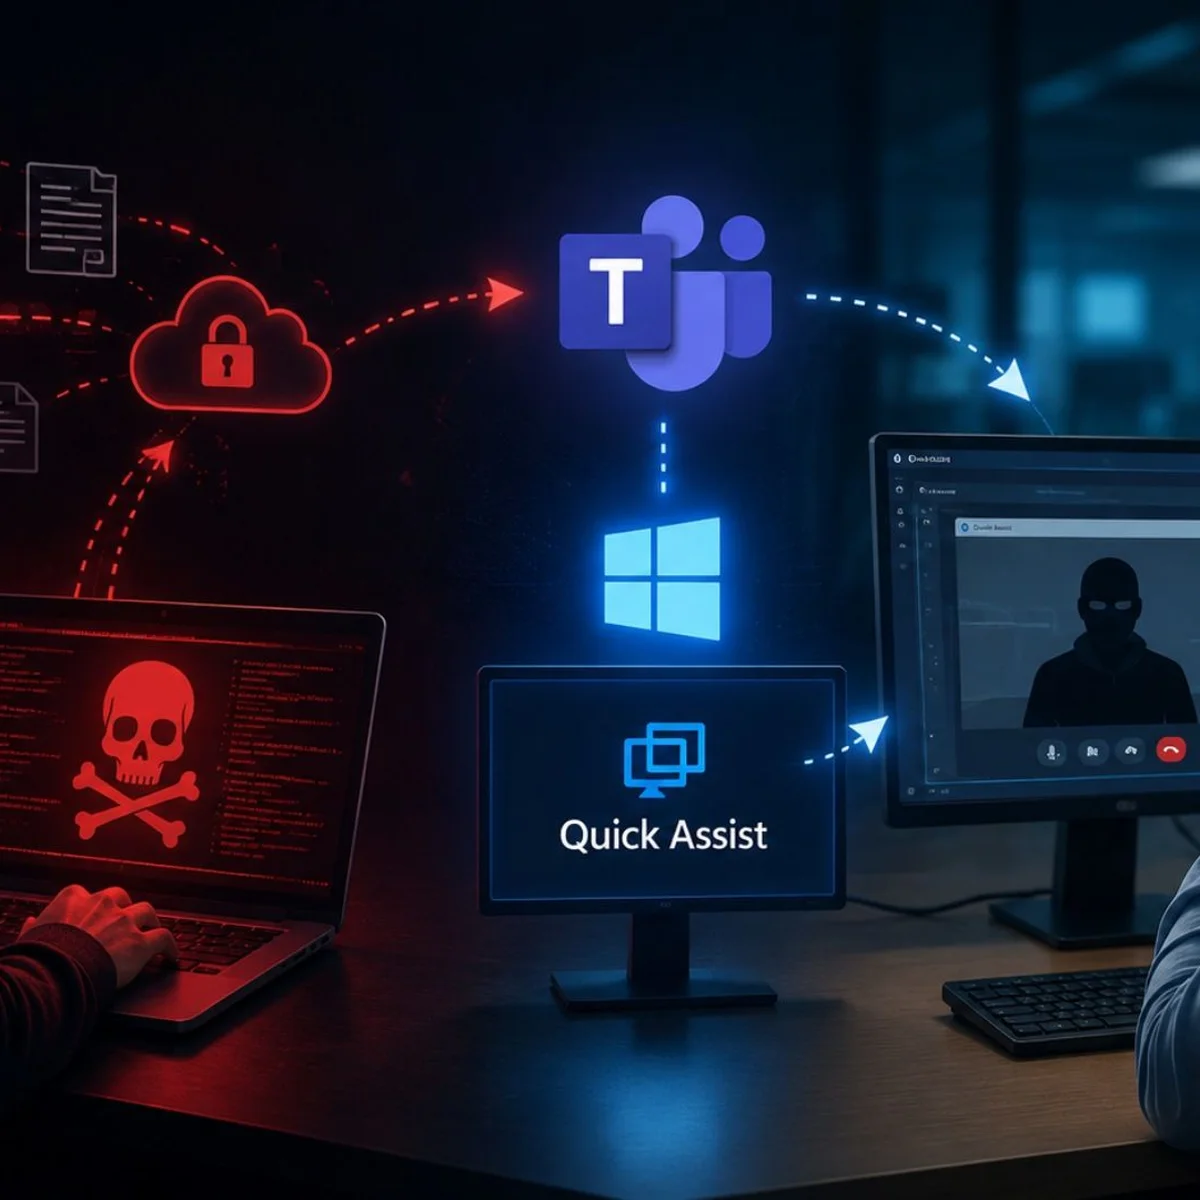
Cibercriminosos estão a usar chamadas de voz no Microsoft Teams para se passarem por técnicos de suporte e obter acesso a computadores corporativos. A campanha, conhecida como vishing, explora a manipulação dos funcionários e não uma falha de segurança da plataforma.
A operação “Spring Ring”, identificada pela Unit 42, da Palo Alto Networks, terá atingido mais de 150 trabalhadores de pelo menos dez organizações entre Janeiro e Abril. Os invasores criam contas externas no Teams com nomes como “help desk” ou “assistência de TI” e iniciam chamadas com os funcionários.
Durante as conversas, os criminosos alegam a necessidade de uma manutenção ou actualização urgente e orientam as vítimas a utilizar ferramentas legítimas de suporte remoto do Windows, como o Quick Assist. Depois de obterem acesso, podem executar comandos, instalar programas maliciosos e tentar conseguir privilégios administrativos.
O crescimento deste tipo de ataque mostra uma mudança nas estratégias do crime digital, que passam a explorar plataformas de comunicação corporativa. Segundo especialistas, o principal risco está na engenharia social, já que os próprios funcionários são manipulados para conceder o acesso necessário aos invasores.
Fonte: Tecmundo
A carregar a conversa…