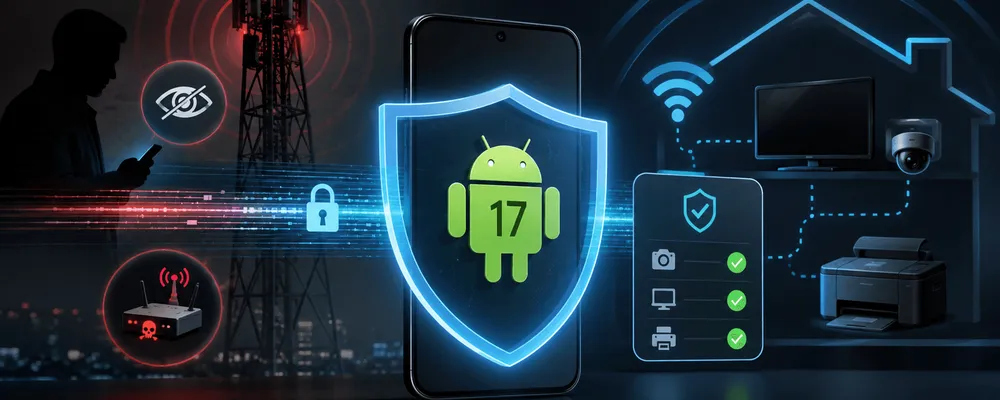
A Google anunciou, esta semana, um novo conjunto de mecanismos de segurança para o Android 17, destinado a dificultar a monitorização das actividades dos utilizadores por operadoras, provedores de internet e criminosos. Segundo a empresa, as medidas procuram corrigir vulnerabilidades associadas às ligações de rede e a ataques realizados através de mensagens SMS.
Uma das principais novidades é o suporte directo à tecnologia Encrypted Client Hello (ECH), que permite ocultar o endereço do site acedido no início do carregamento. Mesmo com ligações HTTPS, o nome do domínio podia permanecer visível para intermediários da rede. Com o ECH, essa informação passa a ser protegida desde o início da ligação.
O Android 17 introduz também mecanismos de defesa contra os chamados “SMS blasters”, dispositivos que emitem sinais de elevada potência para obrigar telemóveis próximos a abandonar redes 4G ou 5G e ligar-se a redes 2G.
Entretanto, para contornar a falta de suporte ao ECH por parte de alguns servidores, o sistema passa ainda a utilizar extensões simuladas para dificultar a identificação das comunicações por intermediários e uniformizar as requisições de rede. Segundo a Google, as novas medidas procuram reduzir a exposição de dados que pode ser utilizada para criar perfis comerciais sem autorização, realizar golpes direccionados ou facilitar formas de censura.
A carregar a conversa…