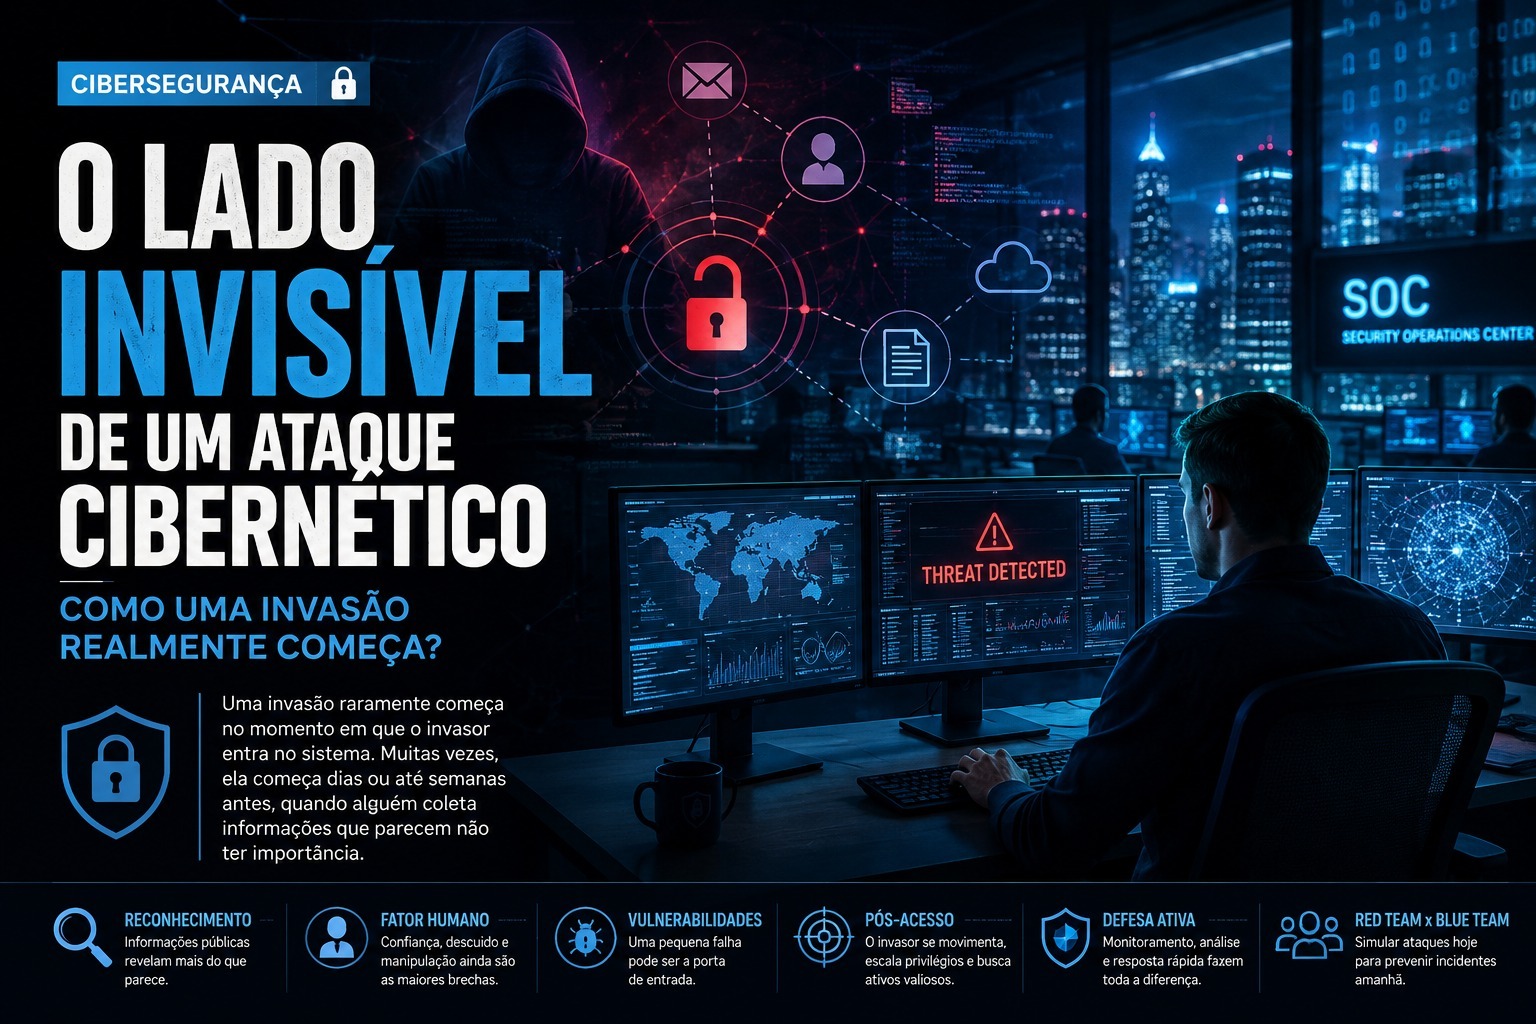
“Uma invasão raramente começa no momento em que o invasor entra no sistema. Muitas vezes, ela começa dias ou até semanas antes, quando alguém coleta informações que parecem não ter importância.”
Uma invasão raramente começa quando o invasor entra no sistema
Quando se fala em ataque cibernético, é comum imaginar alguém diante de várias telas tentando “quebrar” as defesas de um computador. Essa imagem, popularizada por filmes e séries, mostra apenas uma pequena parte da realidade. Em muitos incidentes, o ataque começa muito antes do primeiro acesso ao sistema.
Antes de explorar uma falha, um criminoso pode observar a presença digital da organização, identificar funcionários, tecnologias utilizadas, serviços expostos e possíveis pontos de entrada. Informações aparentemente inofensivas, quando reunidas, podem formar um mapa valioso para quem pretende atacar.
Compreender um ataque, portanto, não significa apenas saber como uma vulnerabilidade pode ser explorada. Significa enxergar a sequência de decisões, exposições e falhas que pode levar uma ameaça até um ambiente que deveria estar protegido
1. O ataque começa antes do primeiro clique
A primeira etapa de muitos ataques é o reconhecimento. Nessa fase, o objetivo é compreender o alvo a partir de informações disponíveis publicamente ou observáveis, sem que seja necessário interagir diretamente com os sistemas internos
Sites institucionais, redes sociais, anúncios de vagas, documentos publicados, endereços de e-mail, nomes de funcionários e referências a tecnologias utilizadas podem revelar detalhes importantes. O risco não está necessariamente em uma informação isolada, mas na combinação de várias delas.
É como montar um quebra-cabeça: cada peça pode parecer insignificante, mas o conjunto revela uma imagem muito mais clara. Por isso, a exposição digital também precisa ser tratada como parte da estratégia de segurança.
2. O fator humano continua sendo um alvo importante
Nenhuma tecnologia elimina completamente o fator humano. Pessoas continuam tomando decisões, clicando em links, abrindo arquivos, reutilizando senhas e respondendo a mensagens — e é justamente aí que técnicas de engenharia social encontram espaço.
No phishing, por exemplo, uma mensagem pode imitar um banco, uma empresa, um colega de trabalho ou um serviço utilizado diariamente. O objetivo não é necessariamente derrotar uma barreira tecnológica, mas induzir alguém a fornecer uma informação, abrir um conteúdo ou executar uma ação.
Por isso, segurança também depende de cultura organizacional. Treinamento, autenticação multifator, políticas claras, senhas únicas e capacidade de reconhecer comportamentos suspeitos são medidas que complementam as ferramentas técnicas de proteção.
3. Quando uma pequena falha vira uma porta de entrada
Nem todo incidente começa com uma técnica sofisticada. Sistemas desatualizados, configurações inadequadas, credenciais comprometidas e serviços expostos sem necessidade podem ampliar significativamente a superfície de ataque.
Uma falha isolada pode parecer pouco relevante. Entretanto, quando combinada com outras fragilidades, pode criar uma cadeia de eventos capaz de permitir que um invasor avance dentro do ambiente.
É por isso que segurança precisa ser tratada como um processo contínuo. Softwares são atualizados, configurações mudam, pessoas entram e saem das organizações e novas vulnerabilidades são descobertas constantemente. A proteção precisa acompanhar essa mudança.
4. Depois do acesso, o problema pode estar apenas começando
Obter uma primeira forma de acesso não significa, necessariamente, controlar toda a organização. Em um incidente, o invasor pode tentar ampliar privilégios, descobrir outros sistemas, identificar contas de maior importância e alcançar informações de maior valor.
Em ambientes corporativos, isso pode envolver movimentação entre sistemas e tentativa de acesso a servidores, aplicações ou dados sensíveis. Quanto mais tempo uma ameaça permanece sem ser identificada, maior tende a ser a possibilidade de impacto.
Esse cenário explica por que detectar comportamentos anormais é tão importante quanto tentar impedir o primeiro acesso. A defesa precisa observar não apenas eventos isolados, mas também a relação entre eles.
5. É aqui que entra o defensor
Do outro lado está a equipe responsável por proteger o ambiente. Profissionais de segurança monitoram eventos, analisam registros, investigam comportamentos anormais e coordenam respostas quando há indícios de comprometimento.
Em um Centro de Operações de Segurança, o SOC, diferentes tecnologias apoiam essa missão. Plataformas de SIEM ajudam a centralizar e correlacionar registros; soluções de EDR ampliam a visibilidade sobre atividades nos endpoints; e ferramentas de monitoramento de rede ajudam a identificar padrões fora do esperado.
Mas ferramentas, sozinhas, não resolvem tudo. O valor está na capacidade de interpretar os sinais. Um alerta pode representar uma atividade legítima ou fazer parte de uma sequência que indica uma tentativa de comprometimento. A defesa eficiente depende justamente da capacidade de separar ruído de sinal
6. Red Team e Blue Team: atacar para aprender a defender
Uma das formas de descobrir problemas antes de um criminoso é simular, de maneira autorizada e controlada, o comportamento de um adversário.
O Red Team trabalha sob uma perspectiva ofensiva, buscando identificar caminhos que poderiam ser utilizados para comprometer uma organização dentro de um escopo previamente definido. O Blue Team atua na defesa, monitorando o ambiente, identificando comportamentos suspeitos e respondendo às ações simuladas.
Quando essas equipes trabalham de forma coordenada, o objetivo não é descobrir “quem venceu”. O valor está em encontrar pontos fracos, testar controles e melhorar a capacidade de prevenção, detecção e resposta.
É nesse contexto que o trabalho do hacker ético ganha importância: testar a segurança com autorização para que uma fragilidade seja encontrada e corrigida antes de ser explorada de forma maliciosa.
7. Segurança é uma corrida contra o tempo
Não existe ambiente digital perfeitamente seguro. O objetivo da cibersegurança é reduzir riscos, dificultar ataques, detectar atividades suspeitas rapidamente e limitar os danos caso um incidente aconteça.
Uma organização madura entende que prevenção, monitoramento, resposta e recuperação fazem parte do mesmo ciclo. A pergunta não deve ser apenas “como impedir um ataque?”, mas também “como perceberemos que ele está acontecendo e o que faremos em seguida?”.
Essa mudança de perspectiva é fundamental. Segurança não é uma parede imóvel; é um processo vivo, que precisa acompanhar a evolução das ameaças, da tecnologia e do próprio negócio.
Conclusão — o invisível também deixa rastros
Um ataque cibernético pode parecer invisível para quem observa apenas o momento da invasão. Entretanto, antes e depois desse momento existem sinais, comportamentos e decisões que podem revelar o caminho percorrido por uma ameaça.
O criminoso procura oportunidades. O defensor procura sinais. O hacker ético procura fraquezas antes que elas sejam exploradas.
No fim, cibersegurança não é apenas sobre tecnologia. É sobre pessoas, processos, informação, disciplina e capacidade de antecipação. Quanto melhor uma organização entende como um ataque realmente começa, maiores são as chances de interrompê-lo antes que se transforme em uma crise.
A carregar a conversa…